Regelefterlevnad kontra motståndskraft: vad styrelsen behöver veta
Regelefterlevnad är en ögonblicksbild, motståndskraft en förmåga. Lär styrelsen att skifta fokus från punktvisa bedömningar till löpande riskhantering för att säkra verksamhetens framtid.
- Riskhantering
- Regelefterlevnad
- NIS2
- ISO 27001
- Styrelse och ledning
- Cyber Resilience Act
- Säkerhetsbedömning
Bedömningen är klar. Rapporten är presenterad, resultaten dokumenterade, och mognadsnivån togs emot väl på ledningsmötet. Ingen säger det högt, men alla i rummet utgår från att det svåraste är gjort.
Det är det sällan. Regelefterlevnad är ett tillstånd ni kan visa upp vid ett givet tillfälle. Motståndskraft är en förmåga som måste underhållas. Det första kan vara sant i mars och mindre sant i juni, utan att någon har gjort fel och utan att en enda rad i rapporten har ändrats.
Fotografiet åldras
En bedömningsrapport är ett fotografi. Den är korrekt och den duger som bevis. Men den är fryst i det ögonblick slutaren stängs, och allt som syns i bilden fortsätter att förändras.
Verizon har granskat organisationer mot betalkortsstandarden PCI DSS i över tio år. I rapporten från 2024 fanns inte ett enda fall där kortdata läckte från en organisation som var fullt regelefterlevande vid tillfället. Verizons egen slutsats är att svårigheten sällan ligger i att nå kraven, utan i att stanna kvar vid dem. Avståndet mellan ögonblicksbilden och verkligheten hinner bli för stort.
Vad en bedömning ger er
En bedömning ger er två saker: en bild av var ni står i dag, formulerad så att någon utanför teamet kan granska den, och en lista över brister rangordnade efter allvarlighetsgrad. Har ni aldrig fått den baslinjen på plats är första steget att ta reda på var ni står.
Den avgör däremot inte vilka av bristerna som betyder mest hos er, och den utser ingen som ska åtgärda dem. Den drar ingen gräns mellan det ni tänker rätta till och det ni har accepterat tills vidare. Det finns inga åtgärder med datum, och den säger ingenting om er exponering är på väg åt rätt håll.
De fyra frågor som återstår
Bedömningen tar slut där det här arbetet börjar.
- Vilka brister betyder mest? Allvarlighetsgrad är en egenskap hos bristen, prioritet är en egenskap hos er verksamhet. Samma felkonfiguration betyder olika saker beroende på vad som ligger bakom den.
- Vem äger risken, alltså vem svarar för utfallet? Inte alltid den som upptäckte bristen, och inte alltid den som ska rätta den. ISO 27001 behandlar utpekandet av riskägare som en del av själva bedömningen. Allt kan inte hamna hos CISO:n, eftersom en risk som sitter i en affärsprocess ägs av den som äger processen.
- Vad gör vi åt den? Ni kan åtgärda risken, överföra den, sluta med aktiviteten som skapar den, eller acceptera den. Att acceptera är legitimt, förutsatt att någon med mandat att göra det har gjort det medvetet. Det innebär fortfarande en skyldighet att följa upp, eftersom en risk ni valde att leva med förra året inte behöver vara lika stor i år.
- Till när, och hur vet vi det? Gängse standarder kräver att riskägaren godkänner åtgärdsplanen och accepterar den risk som återstår. Det betyder något först när planen har datum och någon kontrollerar dem.
Riskhantering är bron
Riskhantering är arbetet som tar er från ett efterlevnadstillstånd till en förmåga, och i praktiken består det i att någon svarar på de fyra frågorna och skriver ned svaret. Svaren måste ligga där de går att hitta igen, inte i minnet hos den som var med. Och de behöver ställas om på nytt med jämna mellanrum, eftersom förutsättningarna ändras.
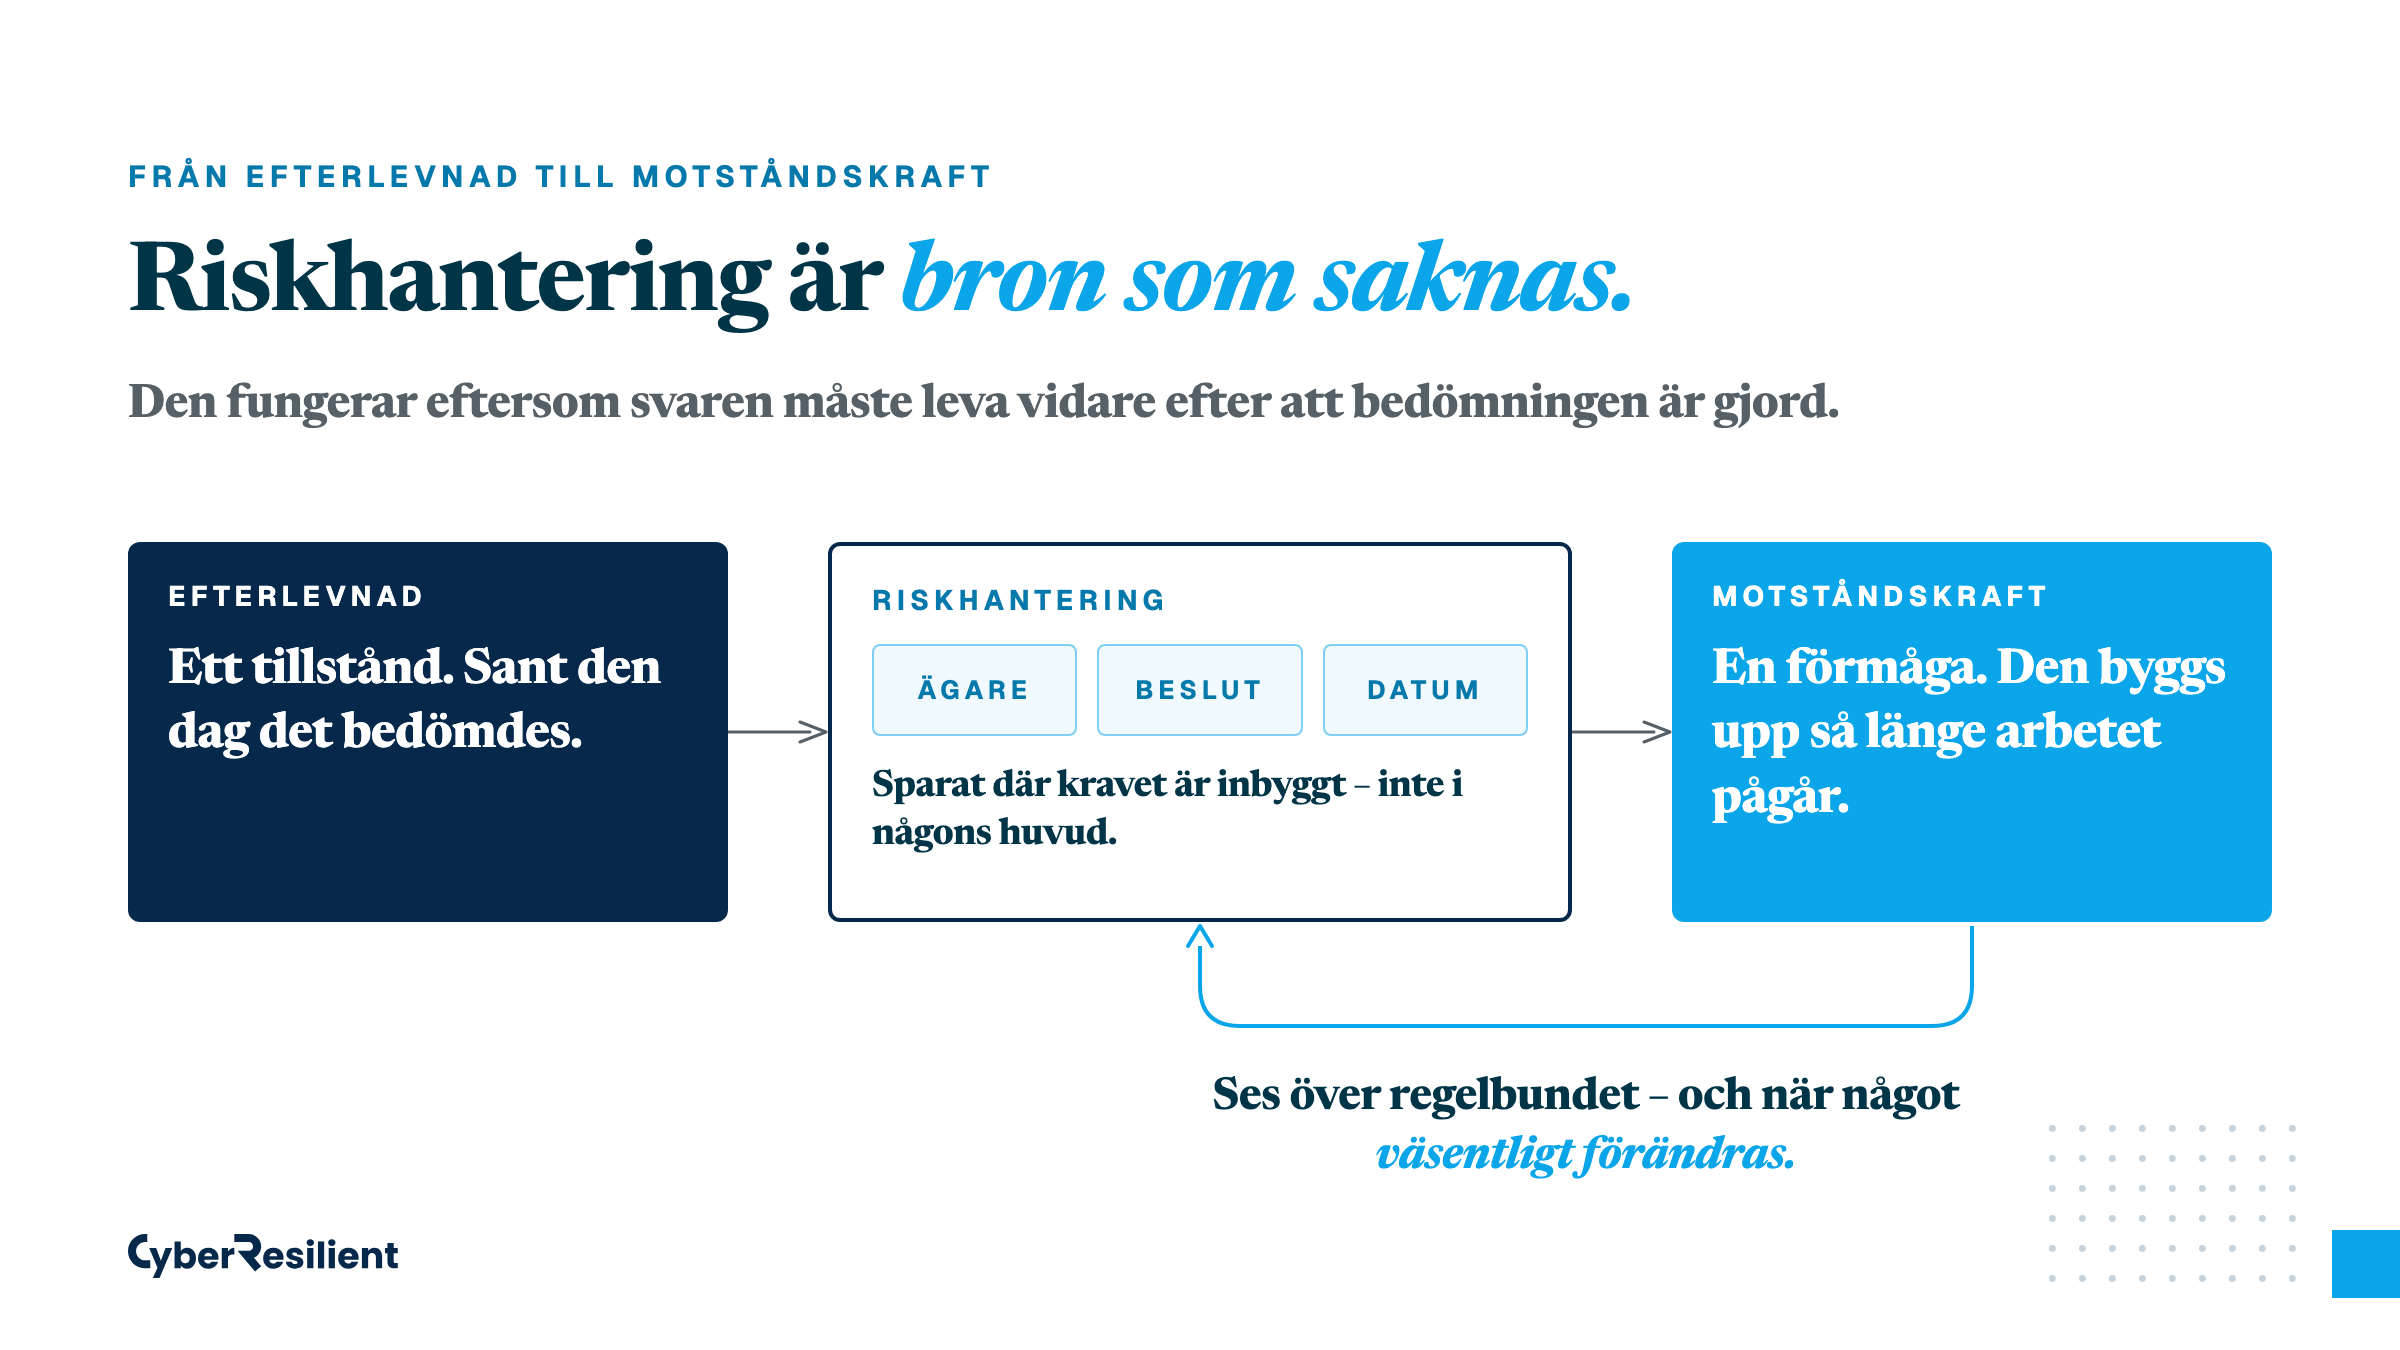
Regelverken pekar åt samma håll. De kräver bedömningar med intervall, och nya bedömningar när något väsentligt förändras. NIS2 lägger ansvaret för riskhanteringen hos ledningen och behandlar den som en löpande skyldighet, inte ett projekt. Cyber Resilience Act kräver att tillverkare hanterar sårbarheter under hela produktens supportperiod, inte bara certifierar produkten en gång vid lansering. Räckvidden skiljer sig, men båda utgår från att skyldigheten fortsätter långt efter att bedömningen är klar.
Från efterlevnad till motståndskraft
När varje resultat har en ägare, ett beslut och ett datum går det att prioritera. World Economic Forums Global Cybersecurity Outlook 2026 visar att 22 procent av organisationerna räknar bristande incidenthantering och återställningsplanering till sina tre största hinder för motståndskraft. Riskarbetet svarar på det innan krisen: det är där ni har bestämt vilka processer som måste tillbaka först, och vem som ringer vem.
Efterlevnad visar att någon gjorde rätt arbete vid ett givet tillfälle. Det som avgör hur ni klarar den sämsta dagen är om arbetet har fortsatt sedan dess.
Vad Control förändrar
Control är byggt för att svaren ska överleva bedömningen. Ett beslut som fattades om en risk i mars sitter kvar på den risken i september, tillsammans med vem som fattade det, vilket datum som sattes och vad som har hänt sedan dess. Registret byggs på i stället för att nollställas, så rapporterna ur det visar hur bilden har förändrats över tid, i en form en revisor eller en styrelse kan läsa rakt av.
Frågorna styrelsen bör ställa härnäst
Styrelsesamtal om säkerhet kretsar oftast kring om bolaget uppfyller kraven. Det är en rimlig fråga, men den säger lite om hur bolaget klarar en incident. Fyra frågor som är värda en plats på dagordningen till nästa möte:
- Vilka är våra viktigaste cyberrisker?
- Vem äger dem?
- Vad gör vi åt dem?
- Ökar eller minskar vår exponering?
De täcker prioritet, ansvar, åtgärd och riktning. Kan bolaget svara på alla fyra är det inte längre beroende av när den senaste rapporten skrevs.